Peringatan Darurat Keamanan Siber: Celah Kritis Apache HTTP Server CVE-2026-119618 Mulai Dieksploitasi Aktif di Internet · Bandung Quality
17 November 2026·3 menit baca
Peringatan Darurat Keamanan Siber: Celah Kritis Apache HTTP Server CVE-2026-119618 Mulai Dieksploitasi Aktif di Internet
Administrator sistem dan pengelola infrastruktur web di seluruh dunia tengah berada dalam status siaga tinggi pada Selasa (17/11/2026). Badan Keamanan Siber Singapura (Cyber…
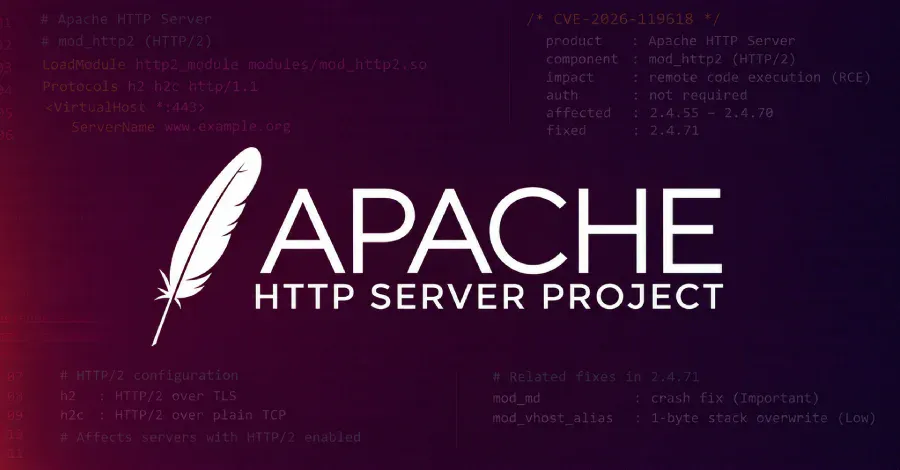
Administrator sistem dan pengelola infrastruktur web di seluruh dunia tengah berada dalam status siaga tinggi pada Selasa (17/11/2026). Badan Keamanan Siber Singapura (Cyber Security Agency of Singapore / CSA) baru saja menerbitkan peringatan darurat bertajuk Active Exploitation of Vulnerability in Apache HTTP Server's Mod Http2 (nomor referensi AL-2026-164) yang mengonfirmasi bahwa celah keamanan kritis CVE-2026-119618 kini telah dieksploitasi secara aktif oleh peretas di internet.
Konfirmasi eksploitasi aktif tersebut muncul bersamaan dengan laporan intelijen ancaman terbaru dari F5 Labs, TuxCare, dan Check Point Research pada hari ini, yang memperingatkan bahwa sekitar 21 persen situs web aktif di internet masih menjalankan infrastruktur Apache yang berpotensi terdampak jika modul HTTP/2 (mod_http2) diaktifkan tanpa pembaruan keamanan terbaru.
Bedah Teknis Celah CVE-2026-119618: Race Condition Menuju Eksekusi Kode Jarak Jauh
CVE-2026-119618 merupakan kerentanan berjenis race condition (CWE-362) yang terletak di dalam modul mod_http2 pada Apache HTTP Server versi 2.4.55 hingga 2.4.70. Celah ini pertama kali dilaporkan secara independen oleh peneliti keamanan Anthropic pada 26 Oktober 2026 dan tim Google Cloud Vulnerability Research (Anthony Weems dan Simon Scannell) pada 3 November 2026, sebelum akhirnya ditambal oleh Apache Software Foundation melalui rilis Apache HTTP Server 2.4.71 pada 11 November 2026.
Secara teknis, kerentanan terjadi pada fungsi pemrosesan header HTTP/2 (assign_headers) ketika beberapa thread menjalankan akses bersamaan terhadap sumber daya memori bersama tanpa mekanisme sinkronisasi yang memadai. Kondisi balapan (race condition) ini memicu kerusakan memori heap
) yang memungkinkan penyerang jarak jauh tanpa autentikasi (
unauthenticated remote attacker
) mengambil alih eksekusi kode arbitrer (
Remote Code Execution / RCE
) atau melumpuhkan layanan server (
Denial of Service
).
"Vendor infrastruktur seperti Red Hat dan Amazon Linux memberikan skor tingkat keparahan kritis 9,8 dari 10 pada skala CVSS v3.1 (vektor jaringan dengan kompleksitas rendah dan tanpa memerlukan hak akses awal), menegaskan betapa berbahayanya celah ini bagi server yang terekspos langsung ke publik," tulis analisis keamanan F5 Labs dan Sysdig.
Profil Kerentanan dan Dampak Infrastruktur
Bagi tim DevOps, SysAdmin, maupun pengelola layanan digital di Indonesia, berikut adalah rincian parameter teknis CVE-2026-119618 yang wajib segera diaudit:
Parameter TeknisRincian Kerentanan & Status TerkiniIdentitas CelahCVE-2026-119618 (CWE-362: Concurrent Execution using Shared Resource with Improper Synchronization)Skor Keparahan (CVSS v3.1)9,8 / 10 (Kritis) menurut Red Hat & Amazon Linux (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H); 8,1 (Tinggi) menurut Tenable/NVDVersi TerdampakApache HTTP Server 2.4.55 sampai 2.4.70 dengan modul mod_http2 dalam kondisi aktif (enabled)Dampak EksploitasiHeap corruption, Remote Code Execution (RCE) pra-autentikasi, serta Denial of Service (DoS)Status Ancaman (17 Nov 2026)Dieksploitasi aktif di lapangan menurut peringatan CSA Singapura (AL-2026-164); exploit andal telah didemonstrasikanSolusi PermanenSegera perbarui ke Apache HTTP Server 2.4.71 atau pasang paket backport resmi dari distribusi Linux masing-masing
Langkah Mitigasi Mendesak bagi Pengelola Server
Mengingat eksploitasi aktif telah terdeteksi sementara sejumlah distribusi Linux masih mengejar distribusi paket pembaruan ke seluruh repositori cermin (mirror), administrator server disarankan segera menerapkan langkah berikut:
Perbarui ke Apache HTTP Server 2.4.71: Segera lakukan pembaruan perangkat lunak server ke versi 2.4.71 melalui manajer paket distribusi Linux Anda (seperti apt, dnf, atau yum pada Ubuntu, Debian, RHEL, Rocky Linux, AlmaLinux, dan CloudLinux) lalu mulai ulang (restart) layanan httpd/apache2.
Mitigasi Sementara (Nonaktifkan HTTP/2): Apabila pembaruan biner belum memungkinkan dilakukan segera pada sistem produksi yang kritis, nonaktifkan sementara modul mod_http2 pada konfigurasi Apache (misalnya menjalankan perintah a2dismod http2 pada sistem berbasis Debian/Ubuntu atau menghapus arahan Protocols h2 dari berkas konfigurasi) hingga patch selesai diterapkan.
Audit Log dan Aturan WAF: Periksa anomali crash proses pekerja Apache (segmentation fault pada error.log) yang mengindikasikan upaya pemicu heap corruption, serta aktifkan aturan mitigasi khusus untuk CVE-2026-119618 pada Web Application Firewall (WAF) yang berada di depan server asal.
Skandal Rantai Pasok Chip AI Global Seret Indonesia: Laporan Muddy Waters hingga Bantahan Polri Soal MegaspeedSkandal dugaan penyelundupan prosesor kecerdasan buatan (AI chip) NVIDIA ke Tiongkok terus melebar dan menyeret perhatian serius terhadap posisi Indonesia dalam rantai pasok…21 November 2026
 BANDUNG QUALITY